Güvenlik
Bu sayfadaki her ekran ürünün kendisi.
Bir WordPress sitesi nadiren egzotik bir yoldan ele geçirilir. Genelde sebep, istismarı yayınlanmış eski bir eklenti; kimse bakmazken değişen bir dosya; tüm internete açık bir giriş sayfası; ya da gece ikide ters giden bir güncellemedir. WP Safer bağladığınız her sitede bu dört yere bakar — ve size yeşil bir onay işareti değil, ne bulduğunu gösterir.
- Kullandığınız her eklenti, tema ve WordPress sürümü herkese açık bir zafiyet veritabanıyla karşılaştırılır.
- Dosyalar wordpress.org'un yayınladığı listelerle, resmi kaynağı olmayan her şey içinse sitenin kendi taban çizgisiyle karşılaştırılır.
- WordPress yönetim paneli, sitenin herkese açık tarafına dokunmadan yalnızca sizin adreslerinize açık bırakılabilir.
- Kuyruğa giren her güncellemeden önce tam yedek alınır; siteyi bozan bir güncelleme kendiliğinden geri alınır.
01 — Bilinen zafiyetler
İstismar yayınlandı. Sizin siteniz listede miydi?
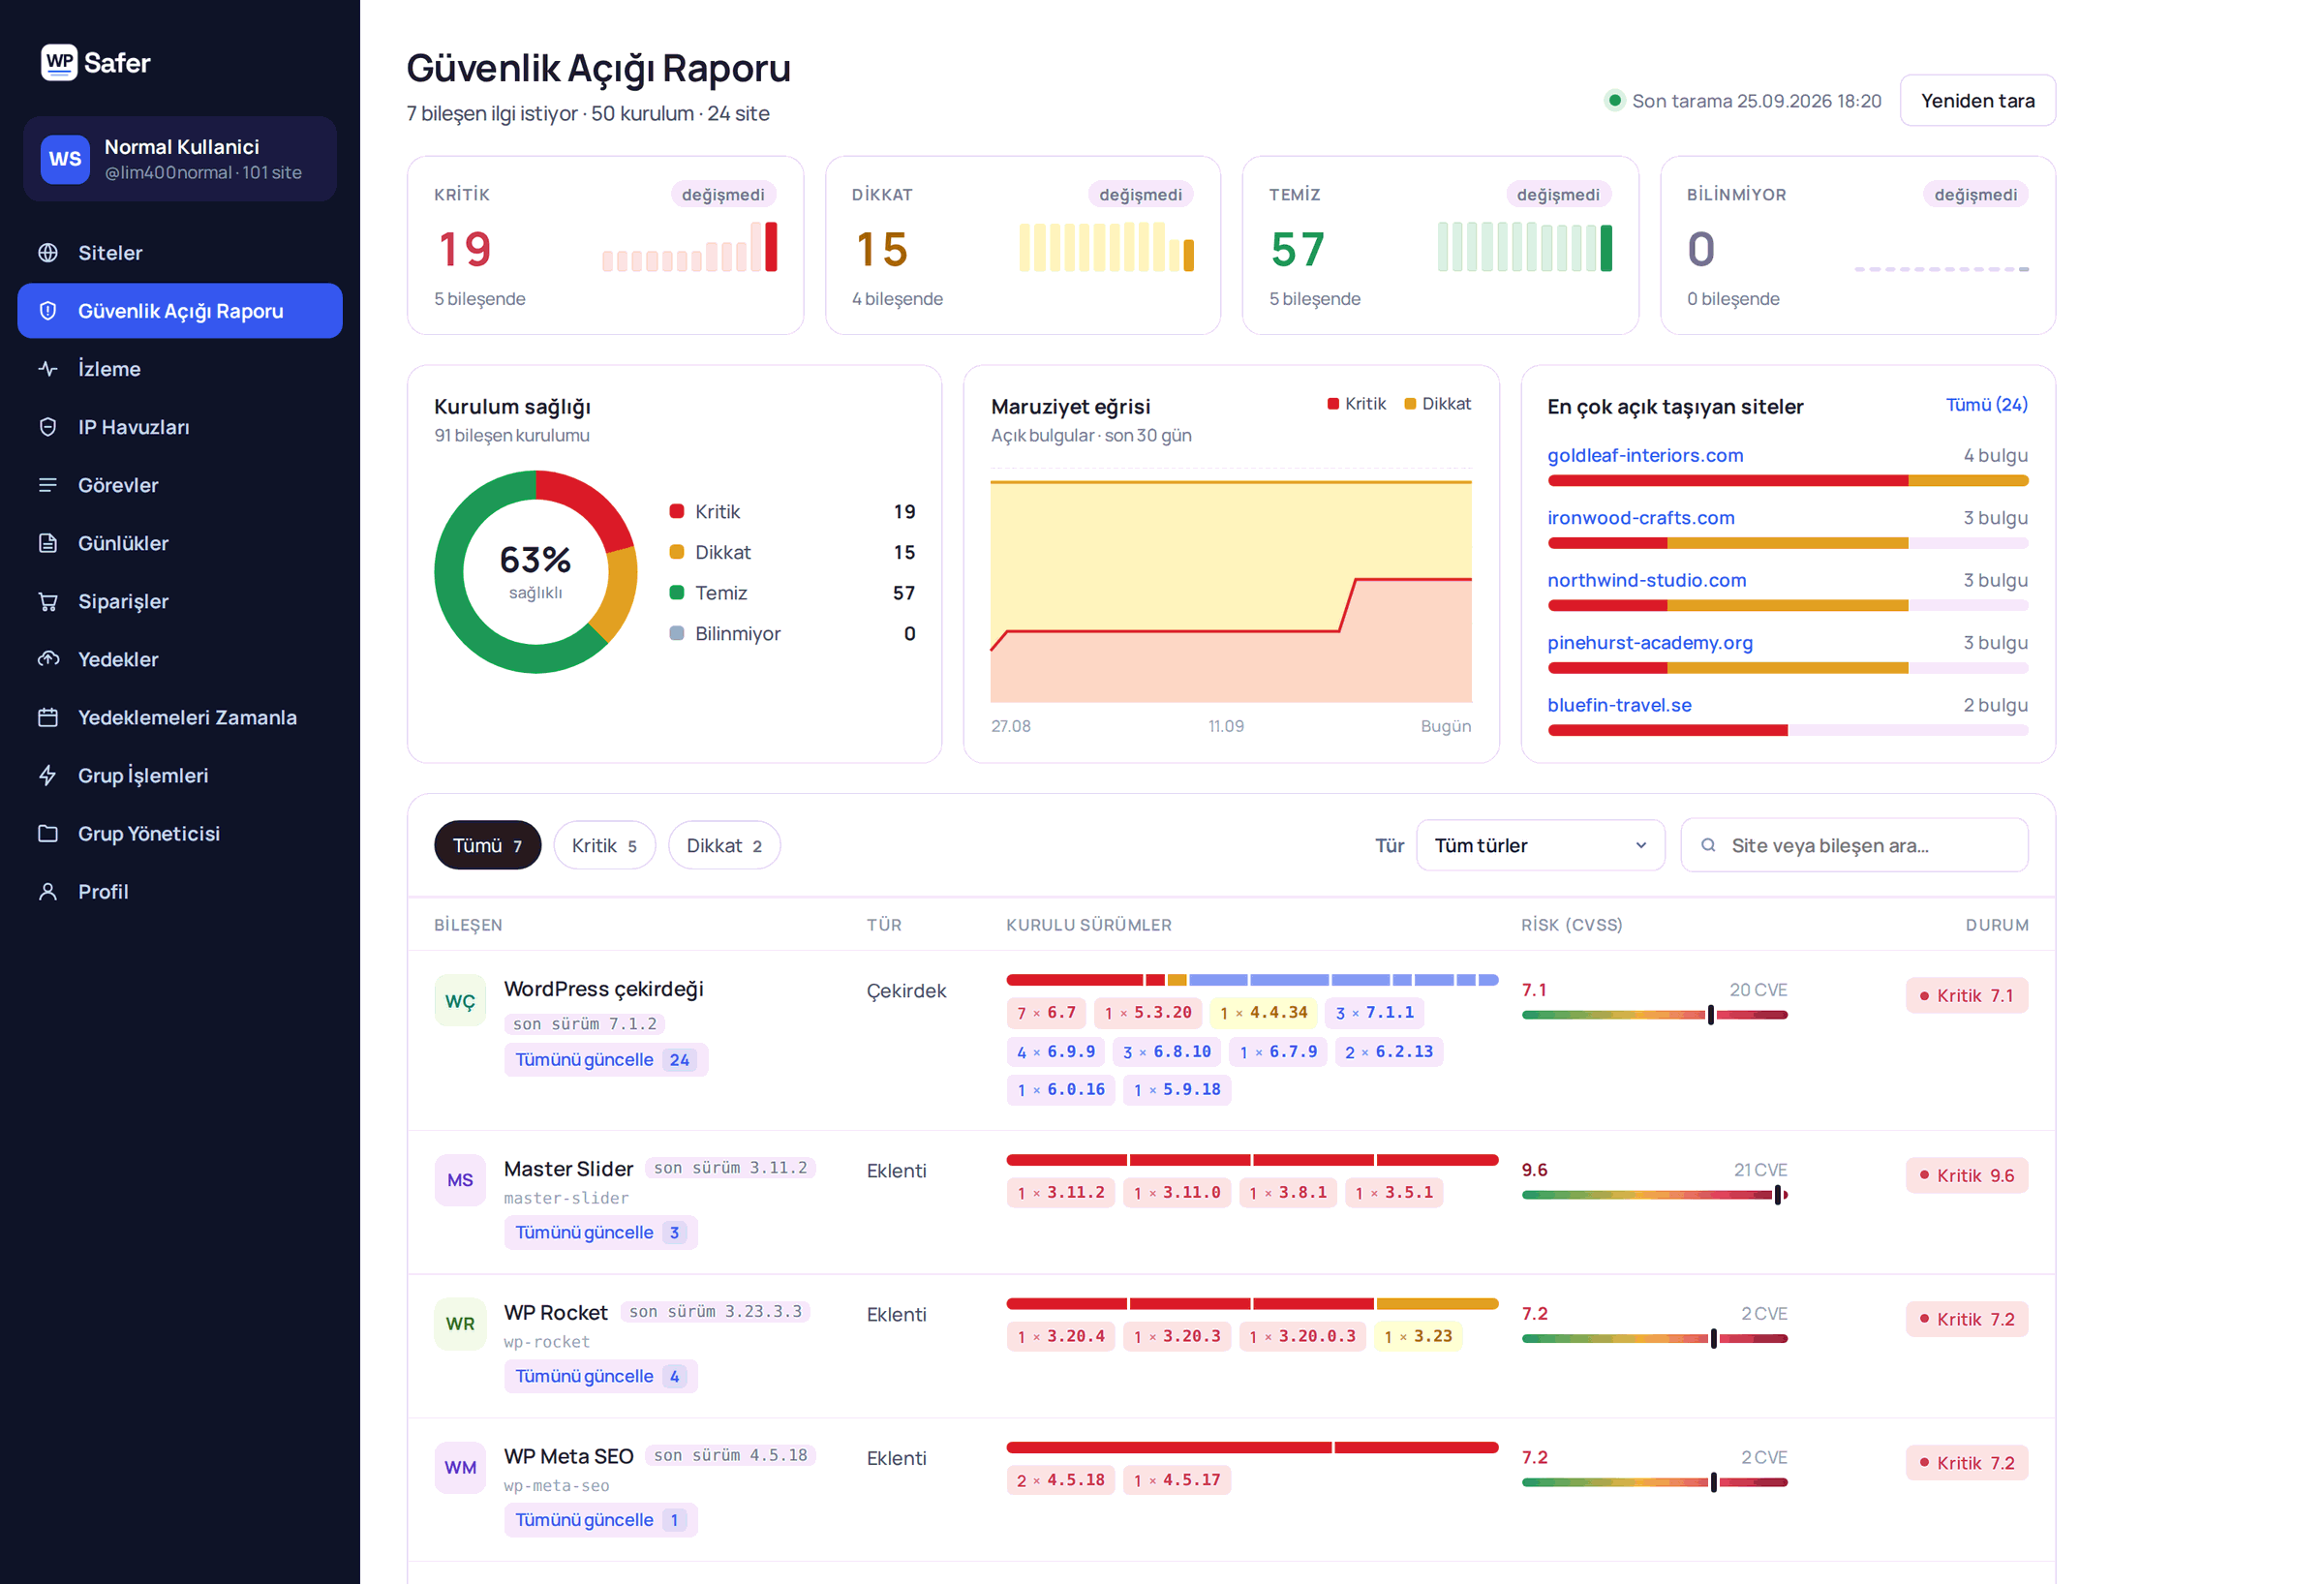
Bağlı her sitedeki her eklenti, tema ve WordPress sürümü herkese açık bir zafiyet veritabanıyla karşılaştırılır ve en geç 24 saatte bir yeniden bakılır. Kendi eklentilerinizi aramak için güvenlik duyurularını taramanıza gerek yok — panel hangilerini, hangi sürümde kullandığınızı zaten biliyor.
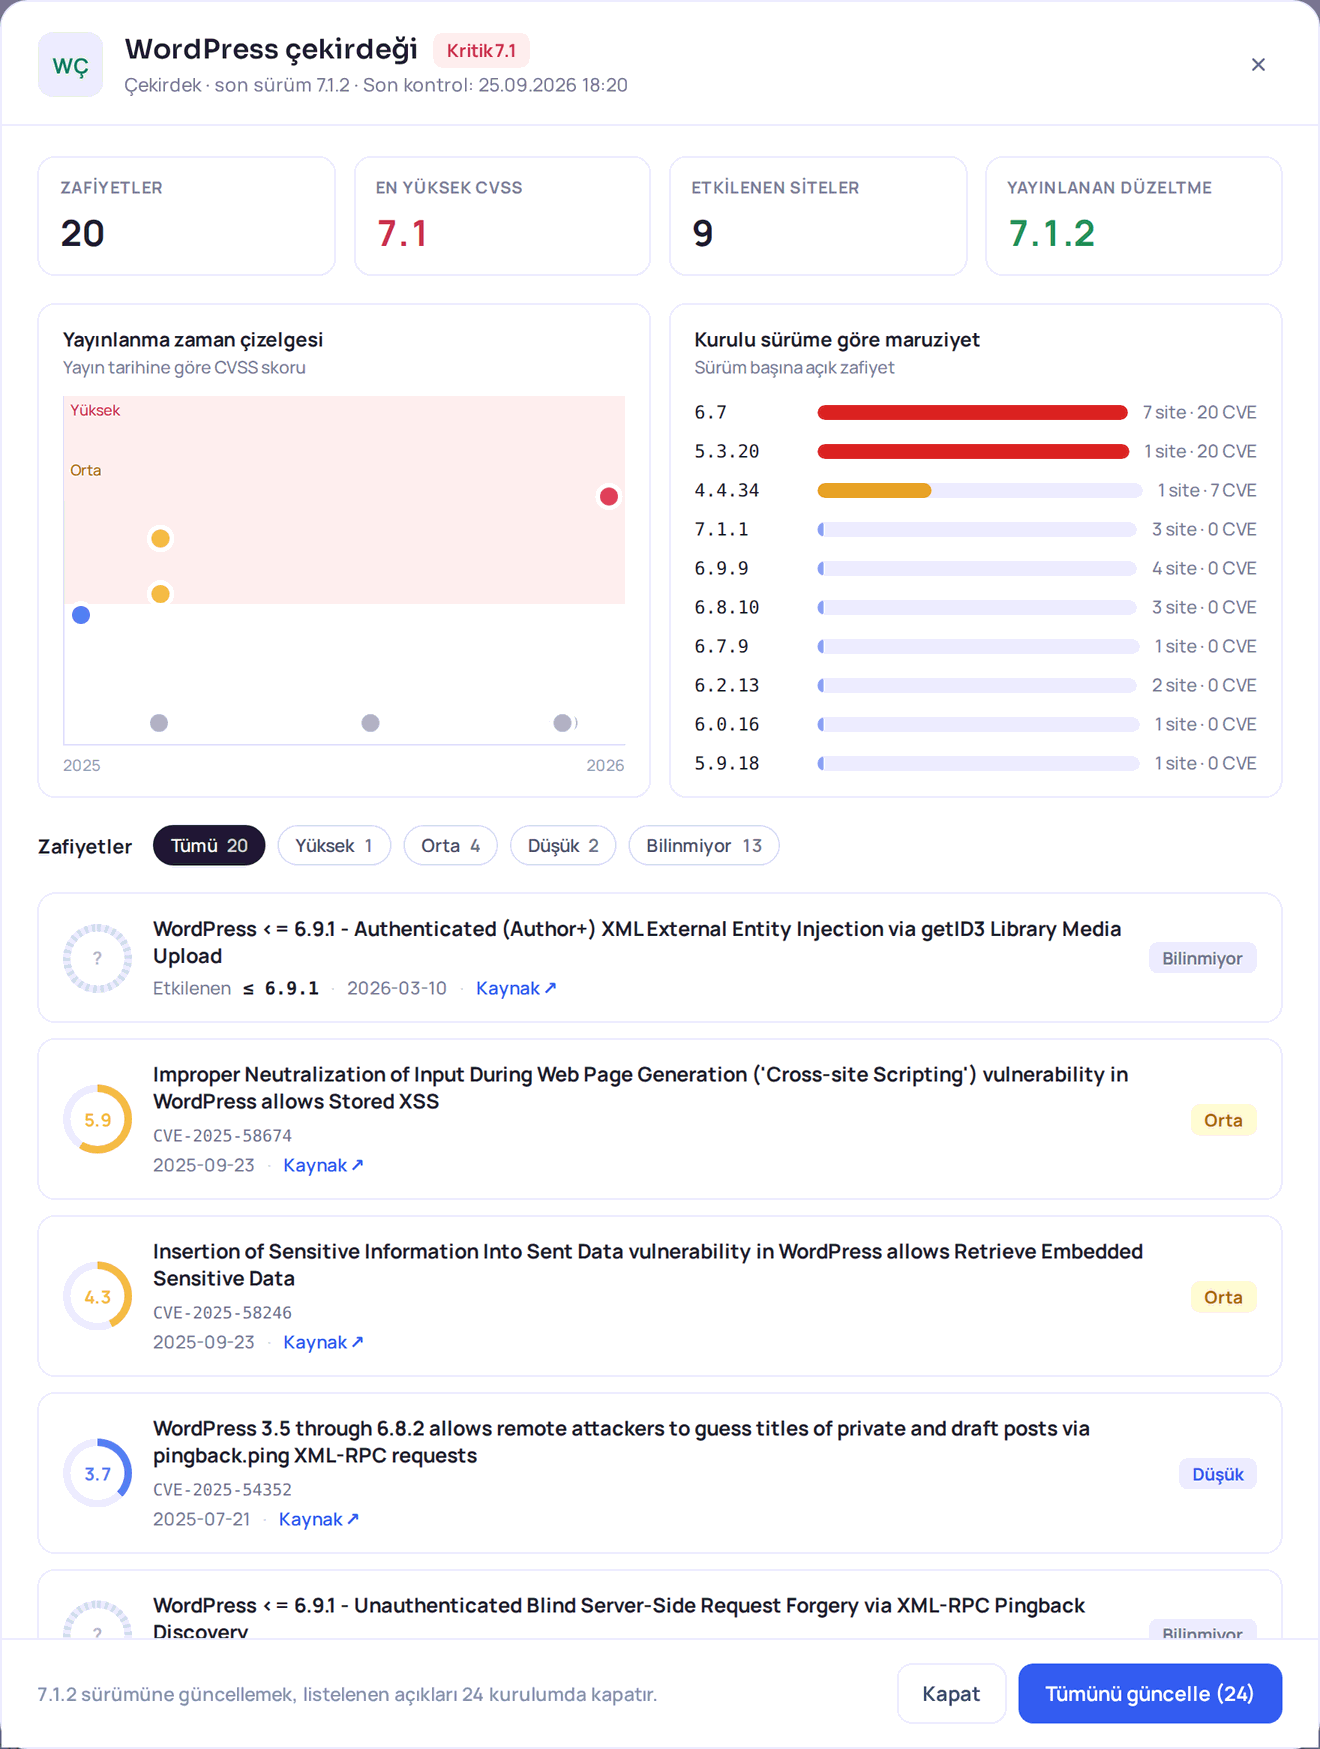
Site başına değil, bileşen başına tek satır
Aynı eklenti dokuz sitede üç farklı sürümde duruyorsa bu dokuz satır değil, üç sürüm cipli tek bir satırdır. Her cip o sürümü kaç sitenin kullandığını ve üzerinde kaç bulgunun açık olduğunu yazar.
Temiz ile bilinmiyor aynı cevap değildir
Bakamadığımız bir bileşen "bilinmiyor" olarak raporlanır, asla "temiz" olarak değil. Temiz ama son sürümün gerisinde kalan bir bileşen de listede kalır: yamalı eski bir dal ile güncel bir site aynı şey değildir.
Her iddianın bir kaynağı var
Her kayıt CVE numarasını, yayın tarihini, CVSS puanını ve geldiği duyuruya giden bağlantıyı taşır. Hiçbir şey, doğrulayamayacağınız bir renge indirgenmez.
Aynı ekrandan çözün
Güncellemesi olan bir bileşen tek site için, tek bir sürümdeki tüm siteler için ya da etkilenen bütün kurulumlar için birden kuyruğa alınabilir. Kilitli ya da engellenmiş bir kurulum listede kalmaya devam eder — zaten bir insanın bakması gereken kurulum odur.
Aynı bulgu panelin her yerinde sizinle geliyor: etkilenen site, site listesinde bir rozet taşır; bileşen, sitenin eklenti ve tema sekmelerinde puanıyla görünür; sonuç sitenin Site Sağlığı skoruna girer; ve haftalık bir e-posta hâlâ açık olanları özetler.
02 — Dosya bütünlüğü
Bir dosya değişti. Siz değiştirmediniz.
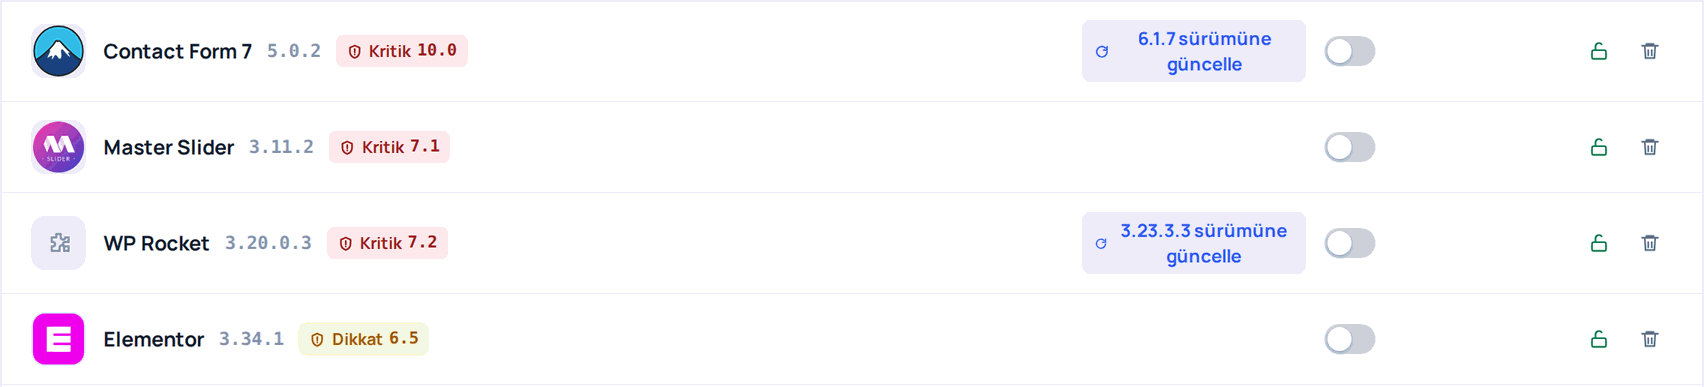
WordPress'in kendisi ve wordpress.org'dan kurduğunuz eklentiler, wordpress.org'un yayınladığı dosya listeleriyle karşılaştırılır. Temalarınızın, ücretli eklentilerinizin, mu-plugin'lerinizin ve drop-in dosyalarınızın resmi bir listesi yoktur; onlar siteyi ilk taradığımızda alınan taban çizgisiyle karşılaştırılır. Karşılaştırmayı sitenin kendisi yapar; bize yalnızca farklar ulaşır.
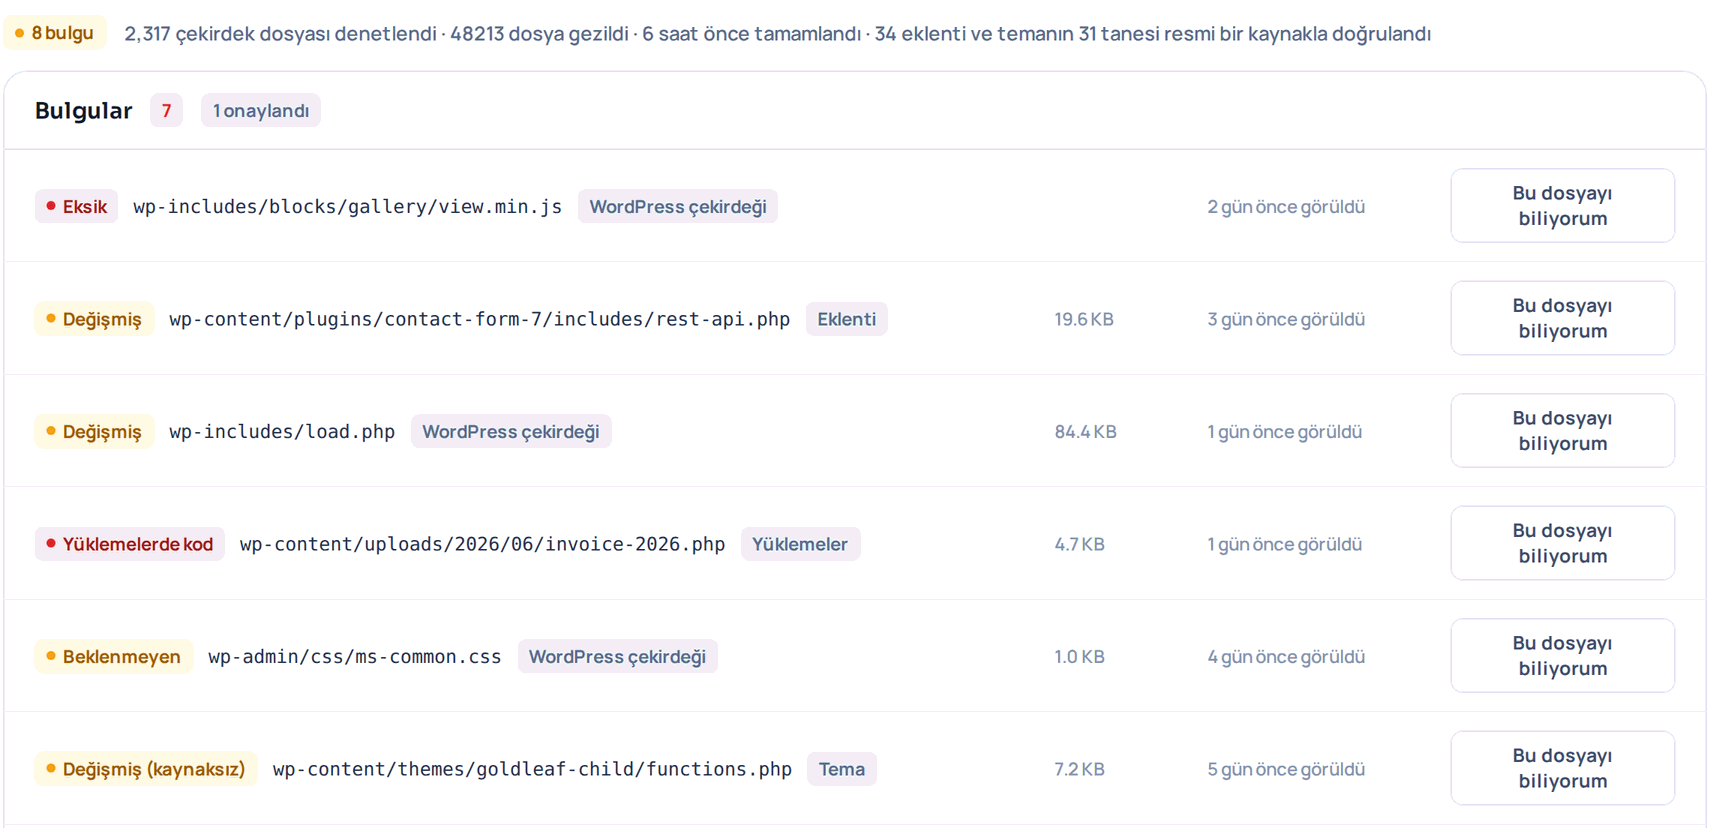
Beş tür bulgu, beş ayrı cümle
Eksik, değişmiş ve beklenmeyen, resmi sürümün böyle demediği anlamına gelir. Kaymış ve yeni dosya, resmi bir kaynağın olmadığı ama dosyanın yine de oynadığı anlamına gelir. Uploads'ta kod ise yalnızca medya tutan bir klasörde çalıştırılabilir bir dosyanın durduğunu söyler.
Tanıdığınız bir dosya artık uyarı üretmez
Bir kez "bu dosyayı biliyorum" dediğinizde satır listede soluk renkte kalır ve bir daha uyarı üretmez. Gizlenmez: bir zamanlar neyi normal ilan ettiğinizi görebilmelisiniz.
Başarısız bir tarama asla temiz gösterilmez
Sıfır bulguyla kapanan tur yeşildir. Hiç koşmamış tur nötrdür. Başarısız olan tur, sebebiyle birlikte kırmızıdır. Başarısız bir turu yeşil göstermek, bu özelliğin söyleyebileceği en kötü yalan olurdu.
Hem programlı, hem istediğinizde
Starter planından itibaren zamanlanır — üst planlarda 7 günde bir, Starter planında 30 günde bir. İstediğiniz an kendiniz de bir tarama başlatabilirsiniz.
Bulgular site başına değil, hesap başına günde tek bir e-postada özetlenir ve sonuç sitenin Site Sağlığı skoruna girer. İsteğe bağlı ikinci bir geçiş, yalnızca zaten işaretlenmiş dosyaları okuyup web shell'lerde görülen kısa bir kod deseni listesini arar; varsayılan olarak kapalıdır, bulduğu deseni adlandırıp satırı gösterir ve hiçbir dosya karantinaya alınmaz ya da silinmez.
03 — Yönetim paneli güvenlik duvarı
Kapıyı kapatın, dükkânı açık bırakın.
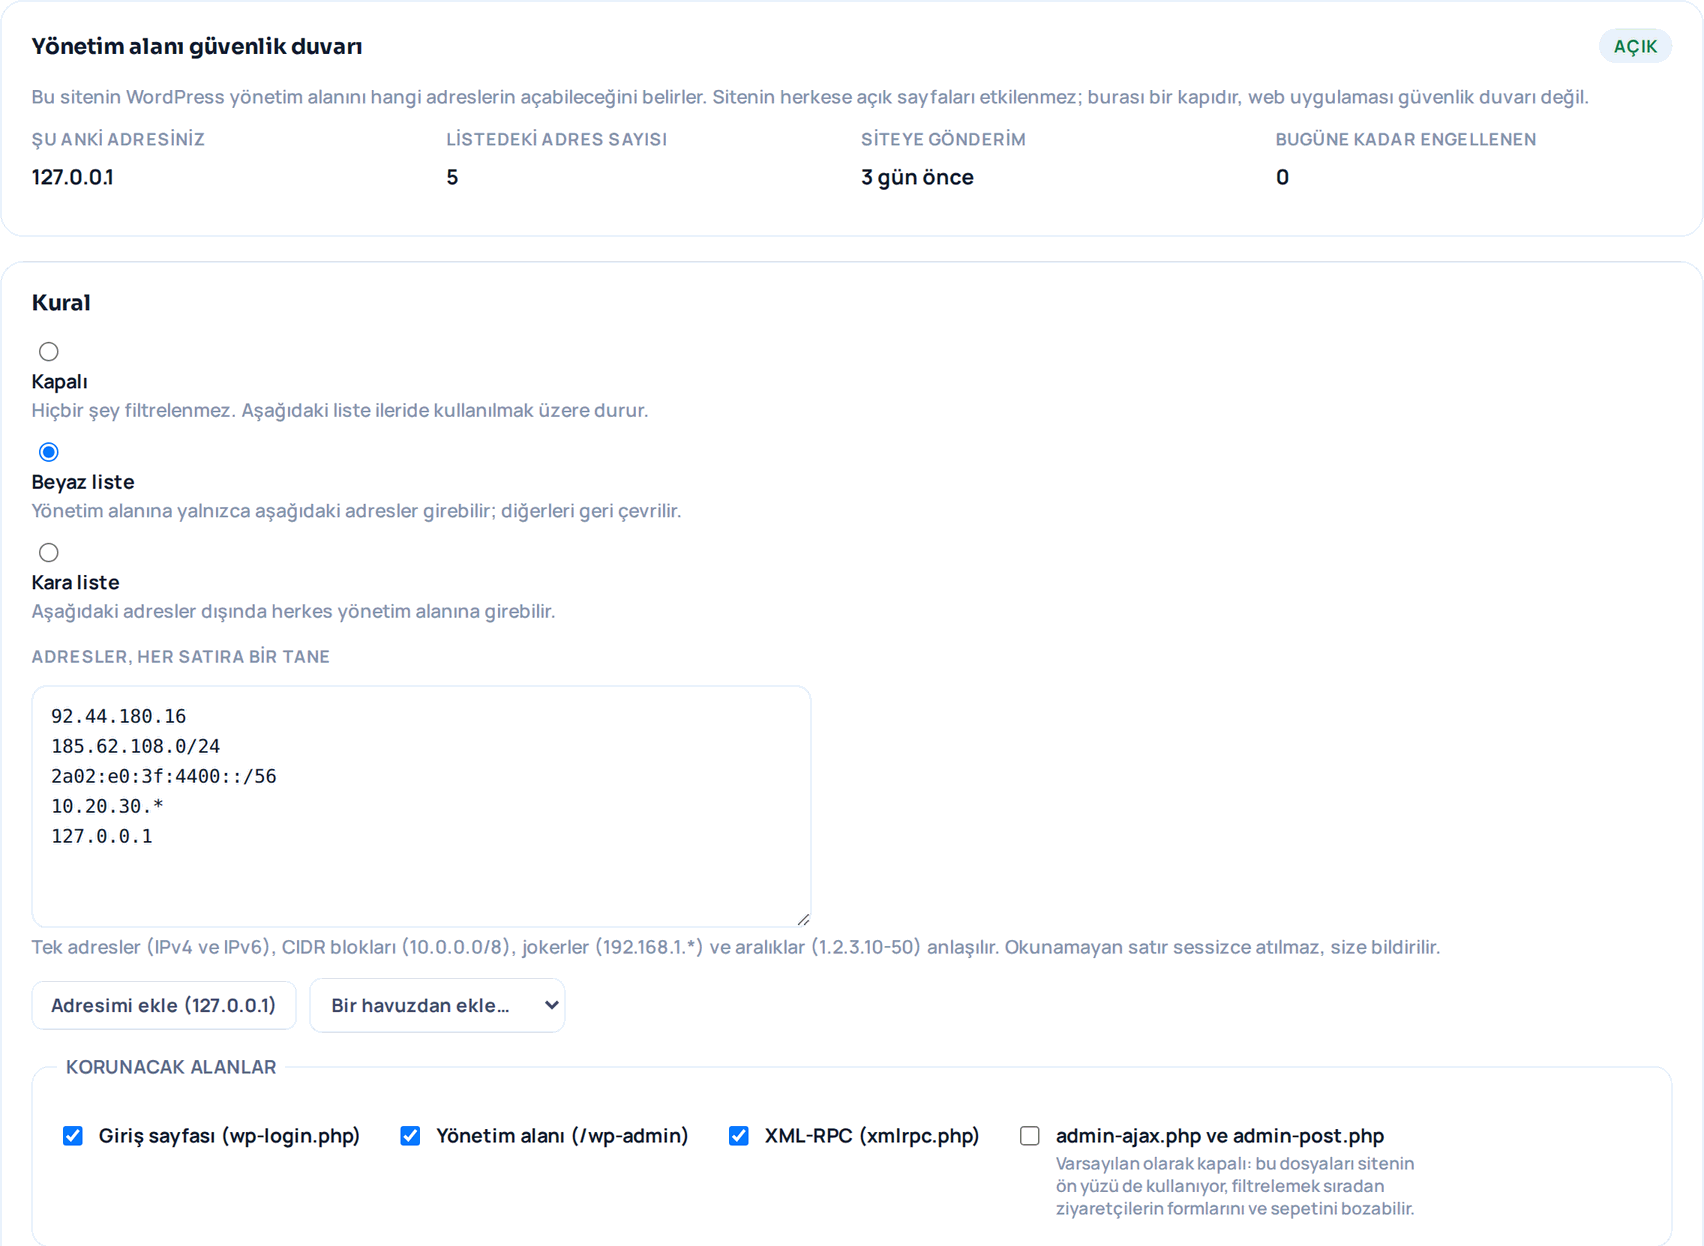
Bir WordPress sitesine gelen kaba kuvvet trafiğinin çoğu üç dosyaya gider: giriş sayfası, yönetim paneli ve XML-RPC. Bunlara hangi adreslerin ulaşabileceğine siz karar verirsiniz — ofis hattınız, bir VPN çıkışı, ev adresiniz — ve geri kalan herkes WordPress daha bir kullanıcı yüklemeden geri çevrilir. Sitenin herkese açık sayfaları bundan hiç etkilenmez.
Kararı site verir, panel yalnızca kaydeder
Kuralı uygulayan taraf kendi sitenizdeki eklentidir. Panel size sitenin kendi bildirdiği ayarı gösterir; bizim kaydımızla ayrışmışsa rahatlatıcı tek bir sayı yerine iki değeri birden görürsünüz.
Bir kez yazdığınız adres kümeleri
Ofis ve VPN aralıklarını adlandırılmış bir havuzda tutun ve her seferinde yeniden yazmak yerine istediğiniz siteye ekleyin. Bir havuzu düzenlemek hiçbir siteyi kendiliğinden değiştirmez.
Kendinizi dışarıda bırakmadan önce uyarır
Kendi adresiniz izin listesinde değilse kaydetmeden önce uyarılırsınız ve tek tıkla ekleyebilirsiniz. Engellenen istek düz bir 403 ile yanıtlanır ya da sizin belirlediğiniz bir adrese gider.
admin-ajax varsayılan olarak açık kalır
Sitenin herkese açık tarafı da admin-ajax.php ve admin-post.php dosyalarını kullanır; onları filtrelemek sıradan ziyaretçilerin formlarını ve sepetini bozabilir. Bu yüzden ayrı bir anahtardır ve siz açmadıkça kapalıdır.
04 — Geri alınabilen güncellemeler
Hızlı yama geçmek bir güvenlik önlemidir. Geri dönebilmek de öyle.
Bir zafiyeti bilmek işin yarısı — birinin yine de güncellemeyi kurması gerekiyor ve çoğu kişi tam orada duruyor, çünkü müşteri sitesini bozan bir güncelleme kaldırdığı riskten pahalıya patlıyor. Bu yüzden kuyruğa giren her güncellemenin bir dönüş yolu var.
-
Öncesinde
Tur başlamadan önce tam bir yedek alınır ve bu gerçek bir geri dönüş noktasıdır: depoda bulamadığımız bir arşiv ya da kendisinden sonra başka bir değişikliğin tamamlandığı bir arşiv geri dönüş noktası sayılmaz. Bir sitedeki bütün bir güncelleme turu tek bir arşivi paylaşır — o arşive dönmek turun tamamını geri alır.
-
Sırasında
Bir eklenti güncellenmeden önce mevcut sürümü kenara kopyalanır; böylece veritabanına dokunmadan dosya düzeyinde geri konabilir.
-
Sonrasında
Birkaç dakika sonra site yeniden açılıp okunur — ana sayfa ve onun içinde bulunan bir iç sayfa. Herhangi bir şey yapılmadan önce arka arkaya iki kırık okuma gerekir; "siteye ulaşamadık" ise ayrı bir cevap olarak ele alınır, asla bir arıza sayılmaz.
-
Bozulduysa
Geri dönüş noktası varsa güncelleme kendiliğinden geri alınır, o sitede otomatik güncellemeler siz devam ettirene kadar askıya alınır ve neyin geri konduğu size bildirilir. Geri dönüş noktası yoksa bu da açıkça söylenir — rahatlatıcı bir hiçlik yerine.
En hızlı planda erişilebilirlik 30 saniyede bir kontrol edilir ve her kesinti, başlamasından önceki dakikalarda sitede ne değiştiyse onun yanında gösterilir. O değişikliğin kesintiye yol açtığını asla iddia etmeyiz — yalnızca ikisinin zamanca yakın olduğunu söyleriz, ki ilk bilmeniz gereken şey tam olarak budur.
05 — Yedekler ve depolama
Son savunma hattı — ve çalışmak zorunda olanı.
Site dışında, Avrupa Birliği'nde
Yedekler TLS üzerinden, sitenin sunucusunda değil Amsterdam'da tutulan özel bir depolama alanına gider. Ele geçirilen bir sunucu kendi yedeklerini de beraberinde götürmez.
Süresi dolan indirme bağlantıları
Hiçbir arşiv tahmin edilebilir bir adresten servis edilmez. Panelden indirmeler oturumunuza bağlı, dakikalar içinde geçersizleşen imzalı bir bağlantı kullanır; bir sitenin geri yükleme sırasında kendi arşivini çekmek için kullandığı bağlantı ise yalnızca o yedeğe bağlı, tek amaçlı bir jetondur.
Her arşiv geldiği anda kontrol edilir
Açılamayan ya da veritabanı olmadan gelen bir arşiv, yedek gibi görünerek orada durmak yerine reddedilir ve yeniden denenir.
Geri alınabilen geri yüklemeler
Başarısız olan bir geri yükleme siteyi kendiliğinden eski hâline döndürür; tamamlanan bir geri yükleme ise 24 saat boyunca geri alınabilir. Silinen bir sitenin yedekleri de gerçekten silinmeden önce bir süre saklanır.
Bir siteyi geri yüklemek bu ürünün yapabileceği en yıkıcı iştir; bu yüzden hiçbir zaman kendiliğinden başlamaz: önce zincir çözülür, her halka açılıp doğrulanır ve tek bir parça bile eksik ya da bozuksa iş hiç başlamaz.
06 — WP Safer hesabınız
Bütün anahtarları tutan tek panel, korunmayı hak eder.
Bütün sitelerinizi yöneten hesabın kendisi de bir hedeftir. Öyle muamele görür.
Her hesap için iki adımlı doğrulama
Doğrulayıcı uygulama ya da e-postayla gelen kod — seçim sizin — artı on tek kullanımlık kurtarma kodu. İki adımlı doğrulama her hesap için zorunlu hâle getiriliyor; bir sabah kapalı bir kapıyla değil, bir geçiş dönemi ve hatırlatmayla.
Passkey'ler ve güvenlik anahtarları
Kod yazmak yerine Touch ID, Windows Hello ya da donanım anahtarıyla giriş yapın. Özel anahtar cihazınızdan hiç çıkmaz; bizde yalnızca açık yarısı durur.
Girişin etrafında makul varsayılanlar
Art arda başarısız denemeler hesap bazında sınırlanır, güvendiğiniz bir cihaz ikinci adımı 30 gün atlayabilir ve parolanızı değiştirdiğiniz, iki adımlı doğrulamayı kapattığınız ya da bir kurtarma kodu kullandığınız anda bu güven iptal edilir.
Yalnızca tek bir iş yapabilen API anahtarları
Hosting panelinizin site bağlamak için kullandığı anahtar yalnızca o uçları açar, başka hiçbir şeyi değil. Özeti saklanır — anahtarın kendisi yalnızca ürettiğiniz anda bir kez gösterilir — ve iptal ettiğinizde bir sonraki istekte yürürlüğe girer.
Site anahtarları, sitenin yedek ve izleme geçmişini kaybetmeden panelden yenilenebilir; sildiğiniz bir site de bir süre kaydını korur, böylece geri getirebilir — ya da anahtarıyla birlikte kalıcı olarak kaldırabilirsiniz.
07 — Yapmadıklarımız
Çoğu güvenlik sayfasının yazmadığı kısım.
Bir aracın nerede durduğunu bilmek, ne yaptığını bilmek kadar değerlidir — hele bir şeyler zaten ters gitmişken ve kimi arayacağınıza karar veriyorken.
- WP Safer bir web uygulaması güvenlik duvarı (WAF) değildir. Ziyaretçi trafiğini incelemez, saldırıları gerçek zamanlı engellemez. Yukarıda anlatılan IP kuralı yönetim panelinin önündeki bir kapıdır; sitenizin önündeki bir filtre değil.
- Zararlı yazılım temizlemiyor, ele geçirilmiş bir siteyi onarmıyoruz. Hiçbir şey karantinaya alınmaz ve sitenizden bizim tarafımızdan hiçbir dosya silinmez. Size verdiğimiz şey, olaydan önceki bir yedek ve neyin değiştiğinin listesidir.
- Hiçbir dosyaya "zararlı" demeyiz. Bir bulgu, dosyanın resmi sürümüyle eşleşmediğini ya da son taramadan beri değiştiğini söyler. Bu bir tespittir. Bunun bir saldırı mı, bir geliştirici düzenlemesi mi, yoksa bir hosting ayarı mı olduğu ise bir hükümdür ve o hüküm sizindir.
- Kod deseni taraması bilerek temkinlidir. Site bazında ve varsayılan olarak kapalıdır; yalnızca zaten işaretlenmiş dosyaları okur. Bulduğu deseni adlandırır ve satırı gösterir; bir hüküm üretmez.
- Neredeyse hiçbir şey sizsiz olmaz. Tek istisna, siteyi bozan bir güncellemenin otomatik geri alınmasıdır — ve onun da sınırları bellidir: uygulama katmanından arka arkaya iki kırık okuma, var olan bir geri dönüş noktası ve neyin geri konduğunu söyleyen bir bildirim.
İki dakikadan kısa sürede kendi sitelerinizde görün.
Eklentiyi kurun, anahtarınızı yapıştırın; ilk zafiyet raporu ve ilk dosya bütünlüğü taraması kendiliğinden koşar. İlk WordPress siteniz sonsuza kadar ücretsiz.