PHP'de Kritik Güvenlik Açıkları (CVE-2026-109618 / 109619): WordPress Siteniz İçin Yapılacaklar
PHP'nin 21 Ekim 2026'da duyurduğu iki kritik RCE açığı WordPress sitelerini de ilgilendiriyor. Hangi sürüme geçmeli, ne yapmalı?
21 Ekim 2026'da PHP ekibi, PHP'nin tüm aktif sürüm dallarını etkileyen ve uzaktan kod çalıştırmaya (RCE) yol açabilen iki kritik güvenlik açığı için acil güvenlik sürümleri yayınladı. WordPress de PHP üzerinde çalıştığı için, WordPress sitesi olan herkes bu duyuruyu yakından takip etmeli. Bu yazıda açıkların ne olduğunu, kimleri etkilediğini ve bugün yapmanız gereken adımları sade bir dille anlatıyoruz.
Özet: Ne oldu?
- PHP 8.5, 8.4, 8.3 ve 8.2 için düzeltme sürümleri yayınlandı: 8.5.12, 8.4.27, 8.3.36 ve 8.2.35.
- İki ayrı açık duyuruldu: CVE-2026-109618 ve CVE-2026-109619. İkisi de uzaktan kod çalıştırmaya yol açabiliyor.
- PHP projesine göre en yüksek risk,
mod_phpkullanan kurulumlarda; kimlik doğrulaması gerektirmeyen istekler uygulama kodu çalışmadan önce saldırıyı tetikleyebiliyor. - PHP-FPM, php-cgi, FrankenPHP ve LiteSpeed gibi diğer çalışma biçimleri de etkilenenler arasında.
- PHP 8.1 ve daha eski sürümler artık PHP projesinden resmi güncelleme almıyor.
Açıklar teknik olarak ne anlatıyor?
CVE-2026-109618: Bellek yetersizliğinde bozulan istek verisi
PHP'nin bellek yetersizliği (out-of-memory) durumunu ele alışı, istek verisi henüz yarım hazırlanmışken işlemi kesebiliyor. İstek sonunda yapılan temizlik adımı da bu geçersiz veriyi geçerliymiş gibi işleyebiliyor. Sonuç: bellek bozulması ve kod çalıştırma riski.
CVE-2026-109619: Eski (stale) global durum
İsteğe ait bazı iç veriler, bağlı oldukları bellek serbest bırakıldıktan sonra da yaşamaya devam edebiliyor. Aynı işçi (worker) süreci tarafından işlenen sonraki bir istek, normal ilklendirme bu durumu sıfırlamadan önce eski veriyi kullanabiliyor.
Her iki açığın ayrıntıları PHP'nin resmi duyurusunda yer alıyor (GHSA-w8hw-w9fx-j79w ve GHSA-6wmf-4rv5-p3rp).
"Web sitelerinin %70'i risk altında" iddiası doğru mu?
La Presse'in 21 Ekim 2026 tarihli haberi, kritik bir güvenlik açığının web sitelerinin yaklaşık %70'ini tehdit ettiğini öne sürüyor. PHP'nin web sitelerinin büyük bölümünü çalıştırdığı biliniyor; ancak biz %70 rakamını birincil kaynaklardan doğrulayamadık. PHP'nin kendi duyurusu böyle bir oran vermiyor. Doğru okuma şu: oran haber kaynağına ait bir tahmin, ama etkilenebilecek sitelerin çok geniş olduğu gerçek. Yani paniğe gerek yok, ama güncellemeyi ertelemek de akıllıca değil.
WordPress siteniz etkilenir mi?
WordPress çekirdeğinde bir açık yok; sorun, WordPress'i çalıştıran PHP'nin kendisinde. Bu yüzden WordPress'i, eklentilerinizi ve temanızı güncel tutmanız tek başına yetmez: sunucunuzdaki PHP sürümü de güncellenmeli. Paylaşımlı hosting kullanıyorsanız PHP'yi çoğunlukla hosting firması günceller; VPS veya kendi sunucunuzda ise bu sizin sorumluluğunuzdadır.
Bugün yapmanız gerekenler: adım adım kontrol listesi
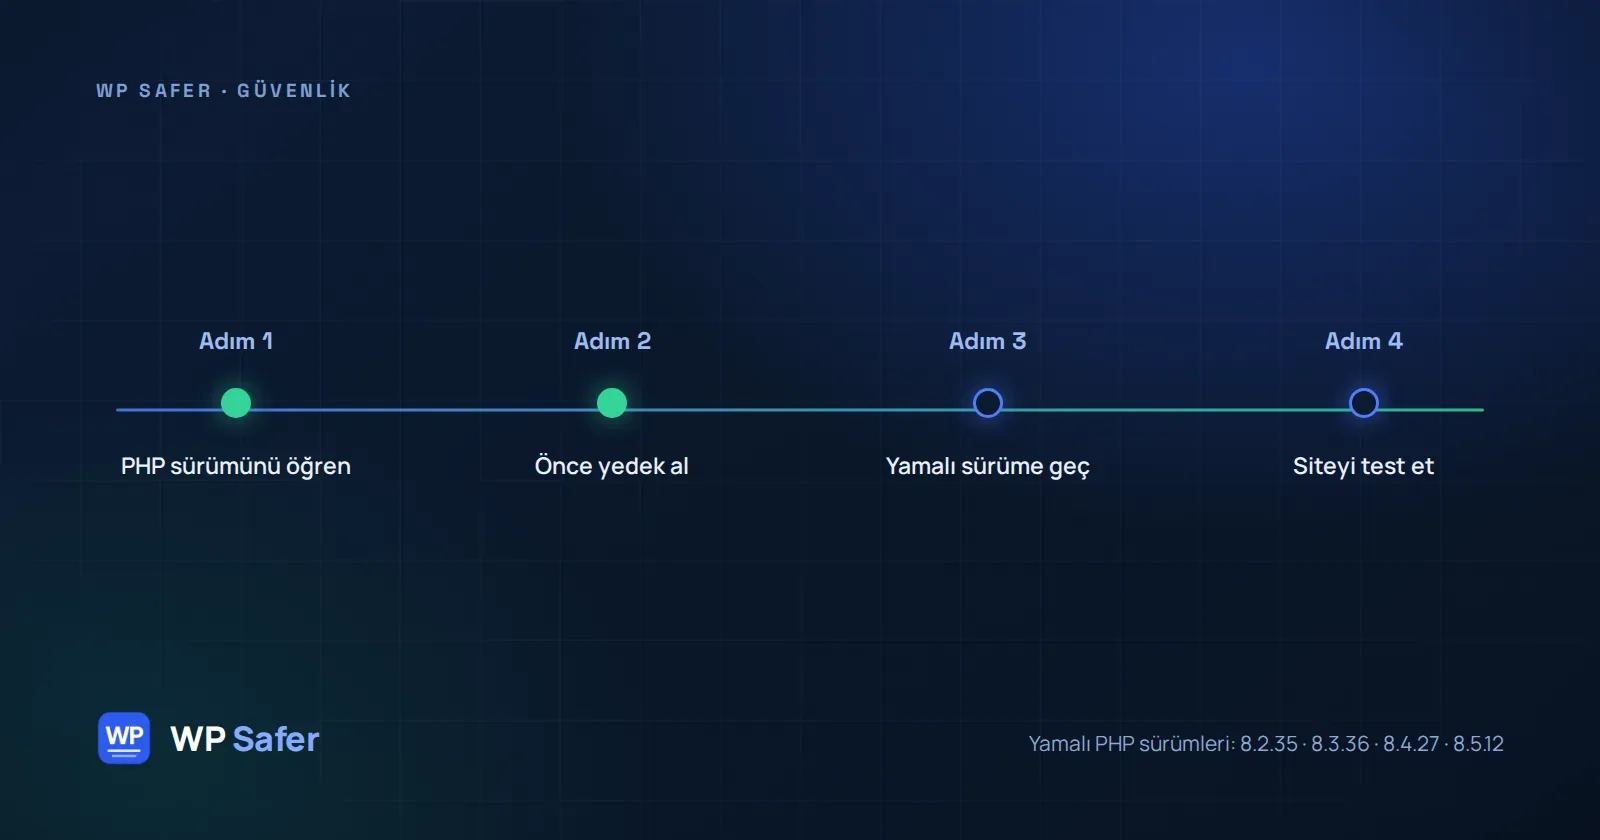
- PHP sürümünüzü öğrenin. WordPress panelinde Araçlar › Site Sağlığı › Bilgi › Sunucu bölümünde görünür.
- Önce yedek alın. PHP güncellemesi öncesinde dosya ve veritabanı yedeği alın; sorun çıkarsa geri dönebilmeniz gerekir.
- Düzeltilmiş sürüme geçin: 8.5.12, 8.4.27, 8.3.36 veya 8.2.35 (ya da daha yenisi). Linux dağıtımınızın veya hosting sağlayıcınızın güncellenmiş paketini kullanın.
- Hosting firmanıza sorun. Yamayı ne zaman uygulayacaklarını ve sizin tarafınızda yapılacak bir şey olup olmadığını yazılı sorun.
- PHP 8.1 ve eskisini kullanıyorsanız resmi güncelleme almadığınızı unutmayın; desteklenen bir sürüme geçişi planlayın. PHP 8.2'nin desteği de 31 Aralık 2026'da sona eriyor.
- Güncelleme sonrası siteyi test edin: ana sayfa, giriş, ödeme ve form akışlarını kontrol edin.
Güncelleyemiyorsanız geçici önlemler
PHP duyurusu, güncellemeye alternatif olmayan, eksik kalabilecek önlemler de listeliyor. Bunlar sunucu yöneticisi içindir ve güncellemenin yerini tutmaz:
- CVE-2026-109618 için:
memory_limit=-1ayarı ve istek boyutu sınırlarının (post_max_size,upload_max_filesize) uygulama ihtiyacına göre daraltılması. Ayarı, uygulamanın ezememesi için FPM havuzu veya Apache yapılandırmasındaphp_admin_valueile verin. Web sunucusu/proxy düzeyinde istek boyutu, alan sayısı ve başlık sayısı sınırları da koymanız önerilir. - CVE-2026-109619 için:
session.upload_progress.enabled = 0. Bu ayarıini_set()ile değil, php.ini veya havuz yapılandırmasında verin. Yalnızca PHP 8.5'te ayrıcafatal_error_backtraces = 0önerilir.
Not: Ayar değişiklikleri sitenizin işleyişini etkileyebilir; ayrıntılar için PHP'nin resmi duyurusuna bakın.
Birden fazla siteniz varsa
Ajanslar ve çok siteli işletmeler için asıl zorluk, her sitenin hangi PHP sürümünde olduğunu ve yedeğinin güncel olup olmadığını tek tek takip etmek. WP Safer ile tüm WordPress sitelerinizi tek panelden yönetebilir, PHP güncellemesi gibi riskli işlemlerden önce yedeklerinizin güncel olduğunu görebilirsiniz. Güncelleme sonrası bir sorun çıkarsa yedekten geri dönmek, olay bir kriz olmaktan çıkar.
Sık sorulan sorular
PHP açığı WordPress'i doğrudan etkiler mi?
Açık WordPress'te değil, PHP'dedir; ancak WordPress PHP üzerinde çalıştığı için siteniz dolaylı olarak etkilenebilir. Çözüm PHP'yi güncellemektir.
Hangi PHP sürümüne geçmeliyim?
Kullandığınız dala göre 8.5.12, 8.4.27, 8.3.36 veya 8.2.35; mümkünse en yeni desteklenen dalı tercih edin.
Paylaşımlı hosting kullanıyorum, ne yapmalıyım?
Hosting firmanıza PHP yamasının ne zaman uygulanacağını sorun ve kendi tarafınızda yedeğinizi alın.
PHP 8.1 kullanıyorum, yama alabilir miyim?
PHP projesi 8.1 ve eskisi için resmi güncelleme yayınlamıyor; yalnızca bazı eski sürümler için sınırlı yedek yamalar GitHub dallarında bulunuyor. Desteklenen bir sürüme geçmek en güvenli yoldur.
Sitem saldırıya uğradı mı nasıl anlarım?
Beklenmedik dosya değişiklikleri, bilinmeyen yönetici hesapları, ani trafik veya kaynak kullanımı artışı işaretlerdir. Şüphe varsa sitenizi temiz bir yedekten geri yükleyin ve parolaları değiştirin.
Sonuç
PHP'nin 21 Ekim 2026 duyurusu ciddiye alınmayı hak ediyor: düzeltme sürümleri hazır ve uygulanması gereken adımlar net. Yedek alın, PHP'nizi güncelleyin, siteyi test edin. Bugün yapacağınız yarım saatlik bakım, olası bir ele geçirilme sonrasında günlerce sürecek temizlik işinden çok daha ucuzdur.
Kaynak: PHP.net güvenlik duyurusu, 21 Ekim 2026; La Presse, 21 Ekim 2026.