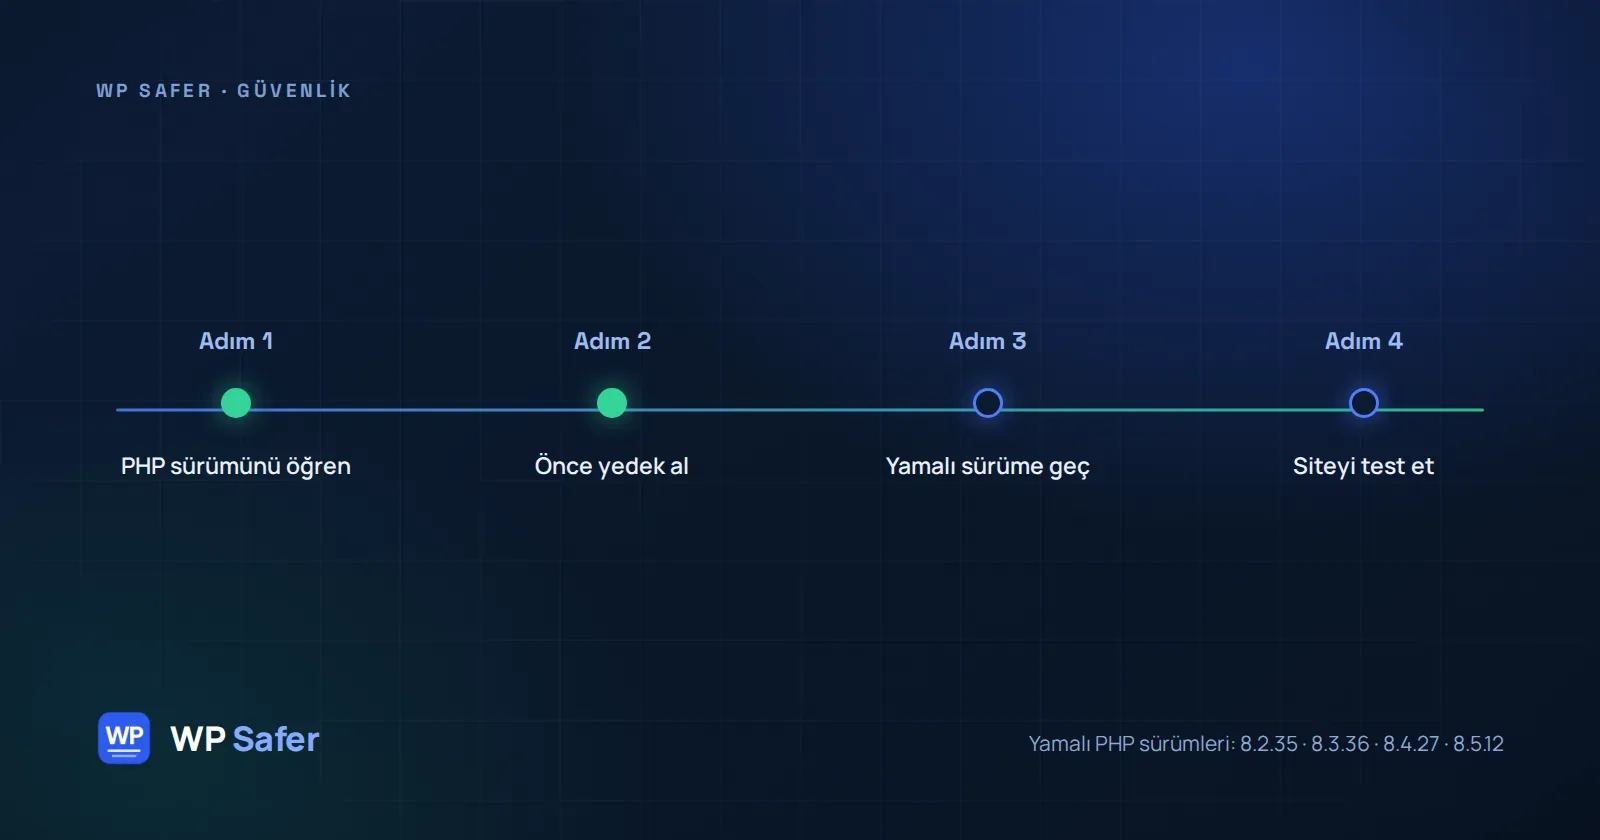
PHP'de Kritik Güvenlik Açıkları (CVE-2026-109618 / 109619): WordPress Siteniz İçin Yapılacaklar
PHP'nin 21 Ekim 2026'da duyurduğu iki kritik RCE açığı WordPress sitelerini de ilgilendiriyor. Hangi sürüme geçmeli, ne yapmalı?
Sorumlu olduğunuz WordPress sitelerini yedekleme, geri yükleme ve güvenli tutma rehberleri.
PHP'nin 21 Ekim 2026'da duyurduğu iki kritik RCE açığı WordPress sitelerini de ilgilendiriyor. Hangi sürüme geçmeli, ne yapmalı?
WP Safer'da yedek bölgesini site eklerken seçersiniz. Nasıl çalıştığı, ilk yedekten sonra neden kilitlendiği ve neyi vaat etmediği.
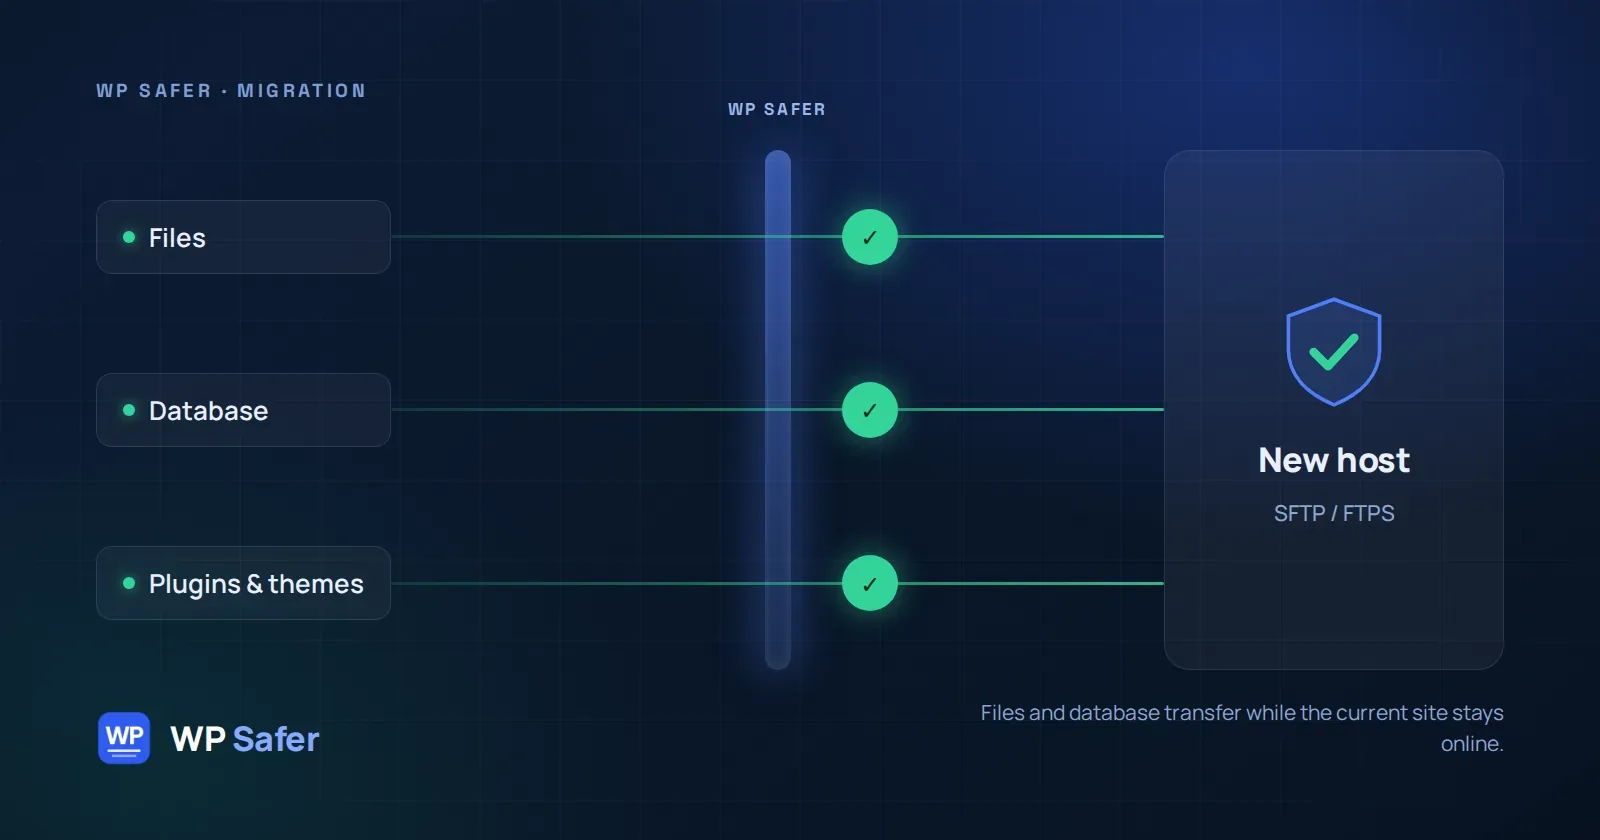
WordPress sitesini yeni bir sunucuya taşımak eskiden FTP istemcileri, veritabanı dışa aktarımları ve DNS'in düzelmesini beklemek demekti. WP Safer'ın sihirbazı bu süreci nasıl yönetiyor, ücretli hizmeti ne zaman tercih etmelisiniz — hepsi burada.
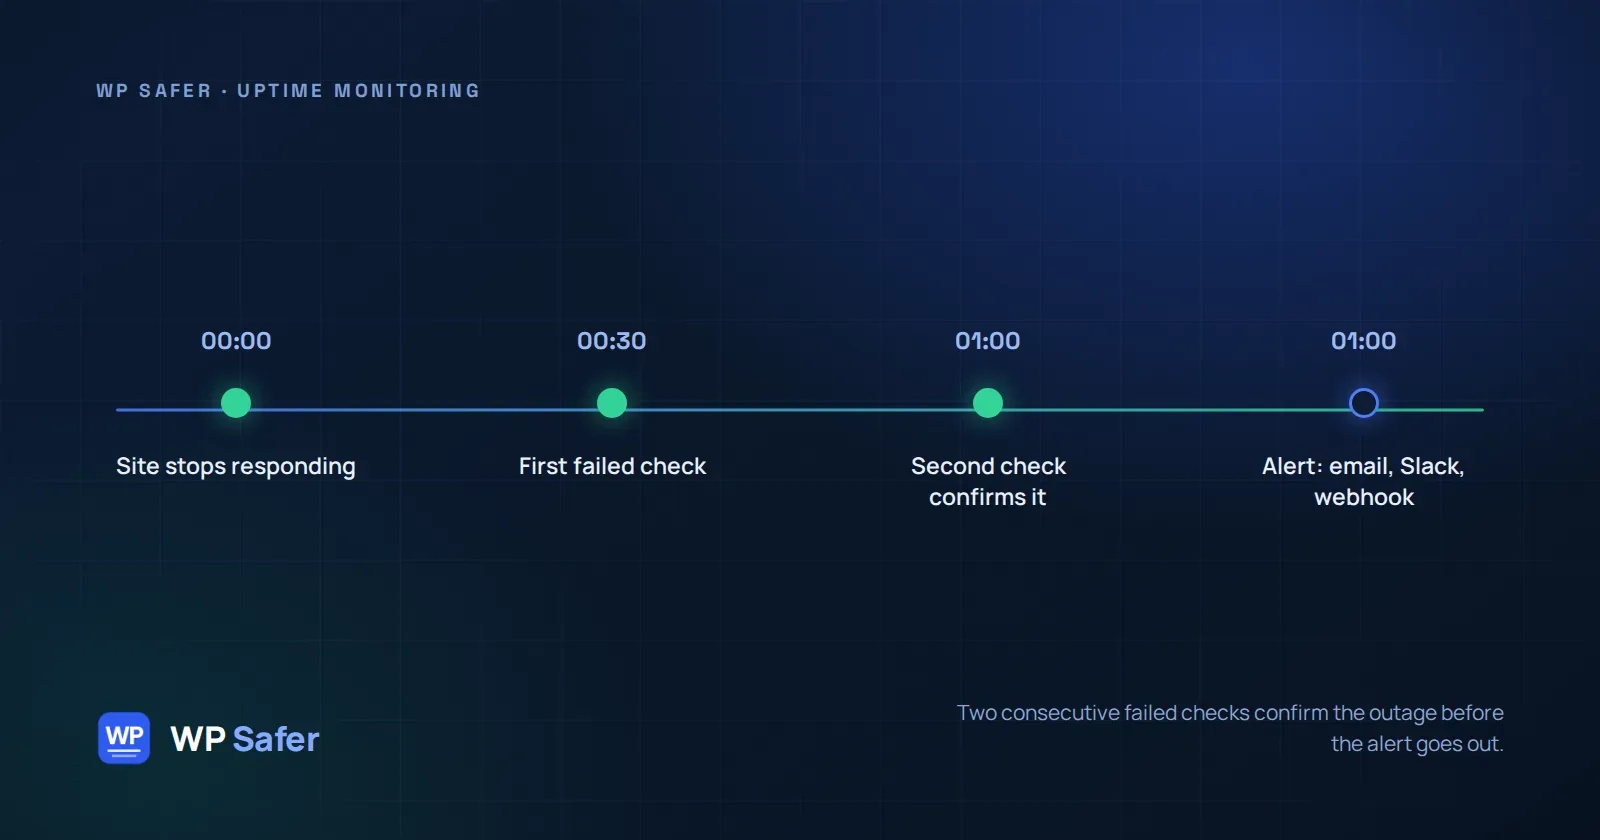
WordPress siteniz çöktüğünde ve bunu öğrendiğiniz an arasında gerçekte ne oluyor — plana göre kontrol aralıkları, iki kontrollü doğrulama ve WordPress'e özgü sağlık kontrolleri bu boşluğu nasıl kapatıyor.
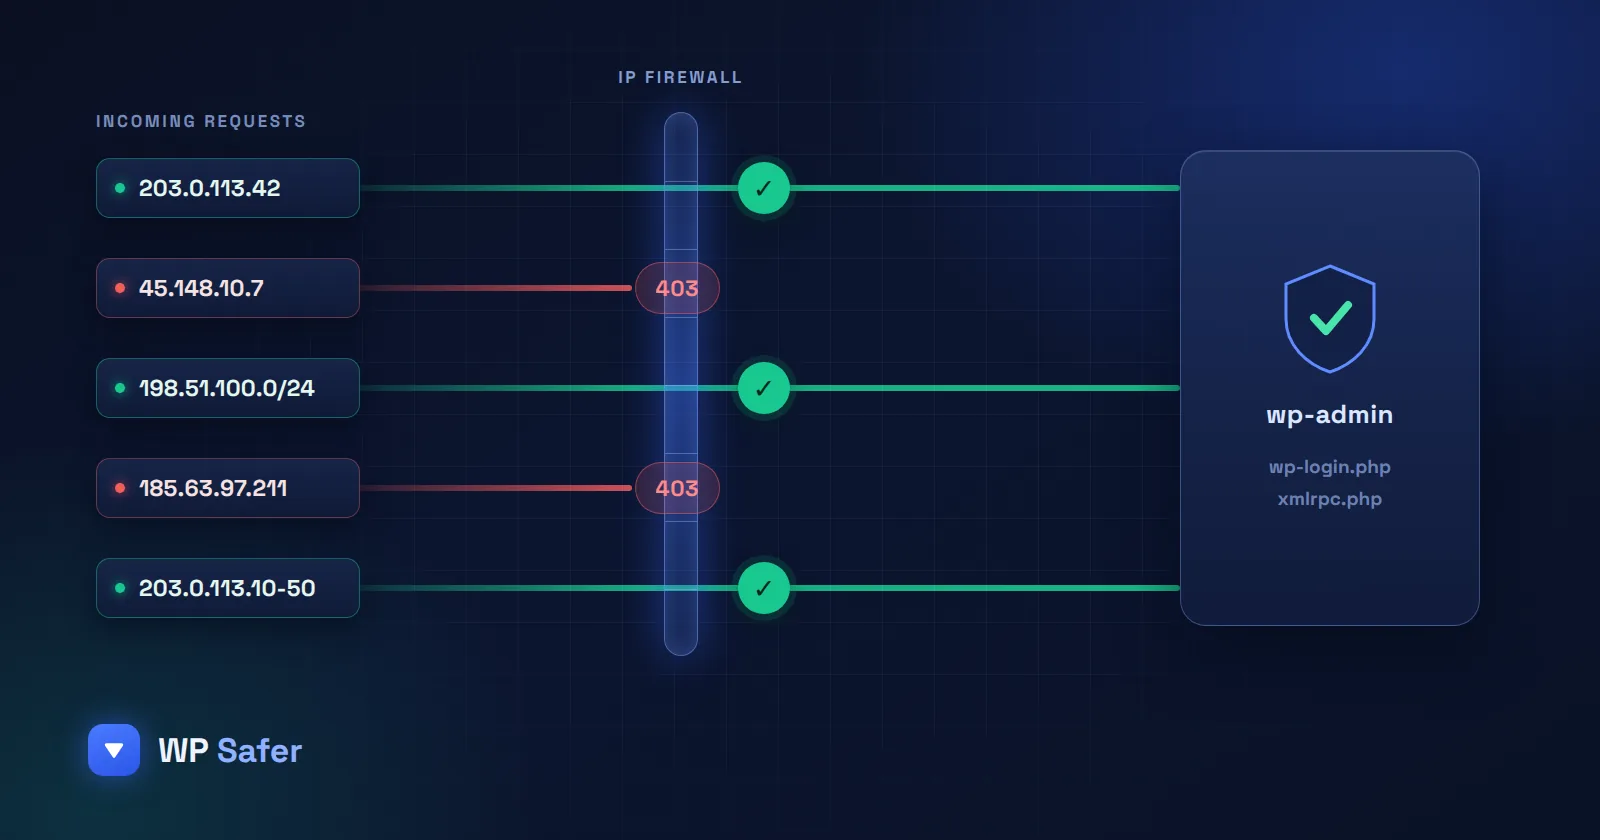
Her WordPress sitesi otomatik giriş denemeleriyle karşılaşır. Bir IP izin listesi, giriş formu daha gösterilmeden bu kapıyı kapatır — hem de formlarınızı ve ödeme akışınızı bozmadan.
Tuhaf yönlendirmeler, kara liste uyarısı veya çalışmayan admin girişi: ilk 24 saatte attığınız adımlar hem hasarın büyüklüğünü hem de müşteri güvenini belirler.
“Yedek alıyoruz” demek yeterli değil. Nasıl aldığınız, bir felaket anında ne kadar hızlı ve ne kadar güncel bir noktaya dönebileceğinizi belirler.
Birden fazla WordPress sitesine bakan kişiler için yedekleme, güvenlik ve güncelleme pratikleri. Satış maili yok, tek tıkla çıkabilirsiniz.