wp-admin Girişini IP'ye Göre Nasıl Kısıtlarsınız? (Siteyi Bozmadan)
Her WordPress sitesi otomatik giriş denemeleriyle karşılaşır. Bir IP izin listesi, giriş formu daha gösterilmeden bu kapıyı kapatır — hem de formlarınızı ve ödeme akışınızı bozmadan.
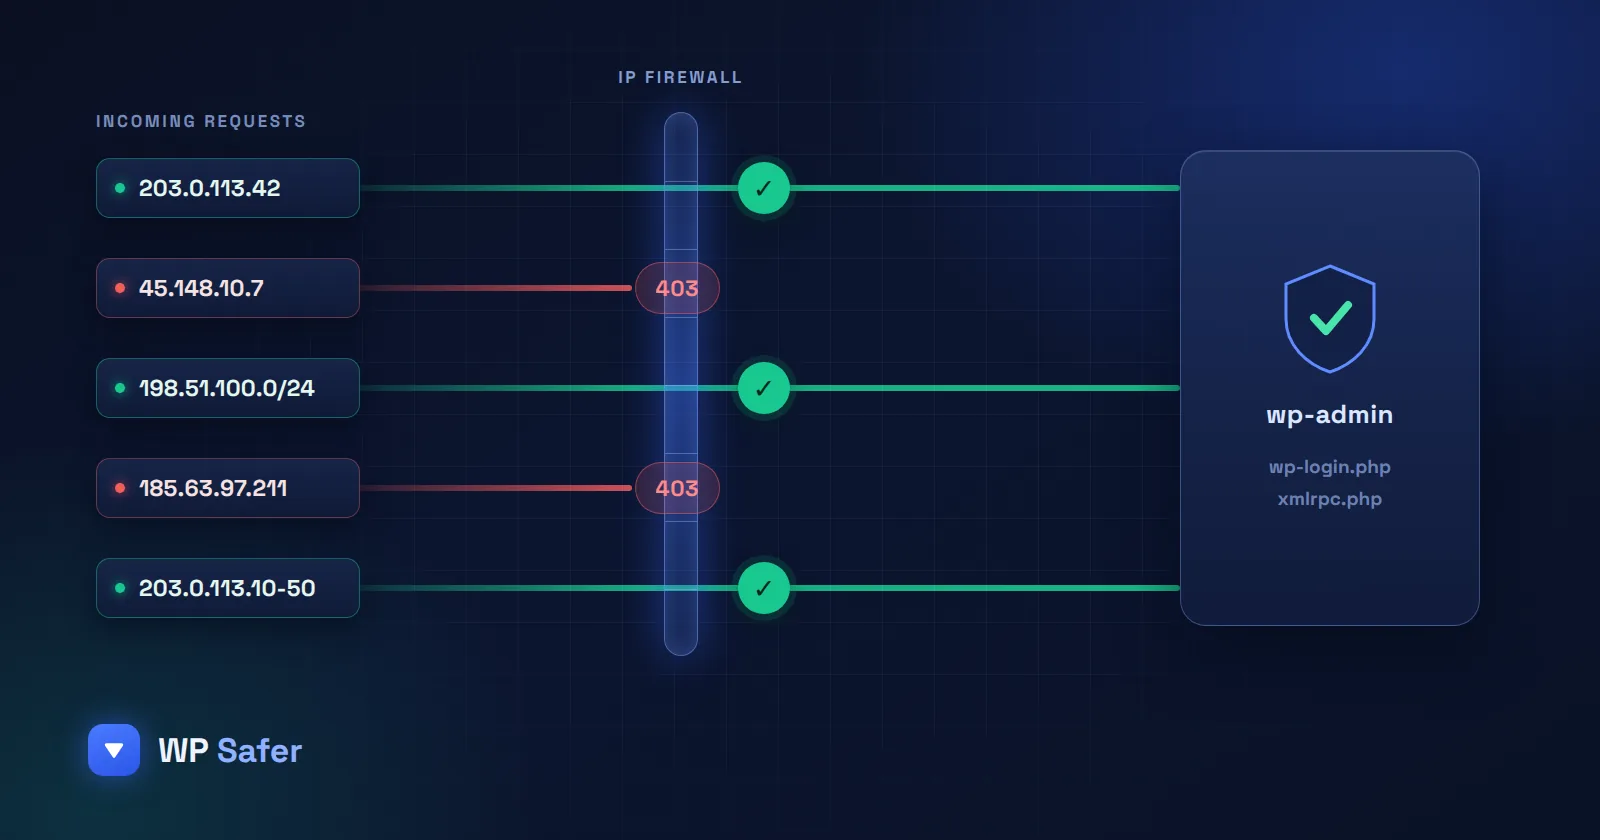
Her WordPress sitesi, wp-login.php üzerinden otomatik giriş denemeleriyle karşı karşıya kalır; xmlrpc.php da aynı botların sık hedeflediği bir uçtur. Bu saldırıları durdurmanın en doğrudan yolu, admin alanına yalnızca güvendiğiniz IP adreslerinin erişmesine izin vermektir — geri kalan herkes zaten bir giriş formu bile görmez. WP Safer artık tam olarak bunu yapan, yedekleme ve güncellemeleri yönettiğiniz aynı panele gömülü bir IP güvenlik duvarı içeriyor.
Gerçekte neyi koruyor
Güvenlik duvarı üç uçta çalışır: wp-login.php, /wp-admin alanı ve xmlrpc.php — botların ve kimlik bilgisi denemelerinin en çok hedeflediği yollar. admin-ajax.php ve admin-post.php bilinçli olarak varsayılan açık bırakılmıştır, çünkü sitenizin ön yüzündeki formlar, sepet ve ödeme akışları genellikle bu uçlar üzerinden çalışır. Bunları admin alanıyla birlikte kilitlemek, iyi niyetli güvenlik eklentilerinin bir mağazayı veya iletişim formunu bozmasının yaygın bir nedenidir — WP Safer’ın güvenlik duvarı bunu önleyecek şekilde sınırlandırılmıştır.
İzin listesi nasıl çalışır
Erişimi basit bir listeyle kontrol edersiniz; birkaç farklı format kabul edilir, böylece ekibinizin IP’lerini elle tek tipe indirmeniz gerekmez:
- Tekil bir IPv4 veya IPv6 adresi
- Bir CIDR bloğu (ör.
203.0.113.0/24) - Sağdan joker karakterli bir aralık (ör.
203.0.113.*) - Sayısal bir aralık (ör.
203.0.113.10-50)
WP Safer’ın ayrıştıramadığı bir satır sessizce yok sayılmaz, geçersiz olarak işaretlenir; böylece her zaman tam olarak neyin aktif olduğunu bilirsiniz.
Kendinizi kilitli bırakmamanız için tasarlandı
Bunu kendinize destek talebi açmadan güvenle açabilmenizi sağlayan iki şey var: boş bir izin listesi hem panelde hem eklentide reddedilir, böylece kendiniz dahil tüm ziyaretçileri yanlışlıkla engelleme riski yoktur; kilitlenirseniz de wp-config.php dosyanıza eklenecek tek bir sabit, kayıtlı listenize dokunmadan güvenlik duvarını anında devre dışı bırakır. Engellenen bir istek, bir bypass adresi tanımlıysa yönlendirilir (302), tanımlı değilse 403 döner.
Birden fazla sitede yönetim
Birden fazla WordPress sitesi yönetiyorsanız, WP Safer panelinde bir kez bir IP havuzu oluşturup istediğiniz kadar siteye uygulayabilirsiniz — tüm ekibinizin aynı ofis veya VPN aralığından her müşteri sitesinin admin alanına erişmesi gerektiğinde kullanışlıdır. Bir havuzu bir siteye uygulamak, o anki listeyi kopyalar; canlı bir bağlantı değildir, yani havuzu daha sonra güncellerseniz daha önce uyguladığınız sitelere otomatik yansımaz.
Sonuç
Bir IP izin listesi tek başına her saldırıyı durdurmaz, ama en yaygın olanını — giriş sayfanıza yönelik otomatik denemeleri — sizden sürekli çaba istemeden ortadan kaldırır. Yedekleme ve güncellemeleriniz için zaten WP Safer kullanıyorsanız, bunu Security sekmesinden açmak birkaç dakika sürer ve çoğu WordPress sitesinde varsayılan olarak açık duran bir kapıyı kapatır. Sitenize daha önce girildiyse, hack sonrası ilk 24 saat rehberimiz temizliğin hangi sırayla yapılacağını anlatıyor.