WP Safer hesabınız: parolalar, oturumlar ve destek erişimi
Parolaların nasıl saklandığı, başarısız girişlerden sonra ne olduğu, bir oturumun ne kadar sürdüğü, iki aşamalı doğrulamanın neden henüz bulunmadığı ve desteğin kullandığı “müşteri olarak gir” modunun kuralları.
WP Safer hesabınız, bağladığınız bütün sitelere açılan tek kapıdır; bu yüzden tam olarak nasıl korunduğunu — ve WP Safer desteğinin bu kapının arkasında neyi görüp neyi göremediğini — bilmeye değer.
Parolalar
Hesap parolaları geri döndürülemez biçimde saklanır. Parola önce anahtarlı bir özetten, sonra bcrypt’ten geçirilir; veritabanında duran şey ne bizim ne de veritabanını ele geçiren birinin elinde parolanıza geri çevrilebilir. WP Safer’da hiç kimse parolanızı okuyamaz ve destek bunu asla sizden istemez.
Google, GitHub veya LinkedIn ile kaydolduysanız, siz bir parola belirleyene kadar hesabınızın parolası hiç yoktur. Bu durumda sağlayıcıdan adınızı ve e-posta adresinizi alırız — başka hiçbir şey almayız ve orada tuttuğunuz başka hiçbir şeye erişimimiz olmaz.
Giriş denemeleri
- Aynı hesap için 15 dakika içinde beş yanlış parola, o hesabı 15 dakika kilitler. Kilit hesabın üzerindedir, yani denemeler birçok farklı adresten gelse bile sizi korur.
- Aynı IP adresinden 15 dakika içinde yirmi başarısız deneme, hangi hesaplar hedeflenmiş olursa olsun o adresi engeller.
- Giriş, kayıt ve parola sıfırlama formları reCAPTCHA ile korunur; betikle yapılan denemeleri kilide hiç ulaşamadan durduran şey budur.
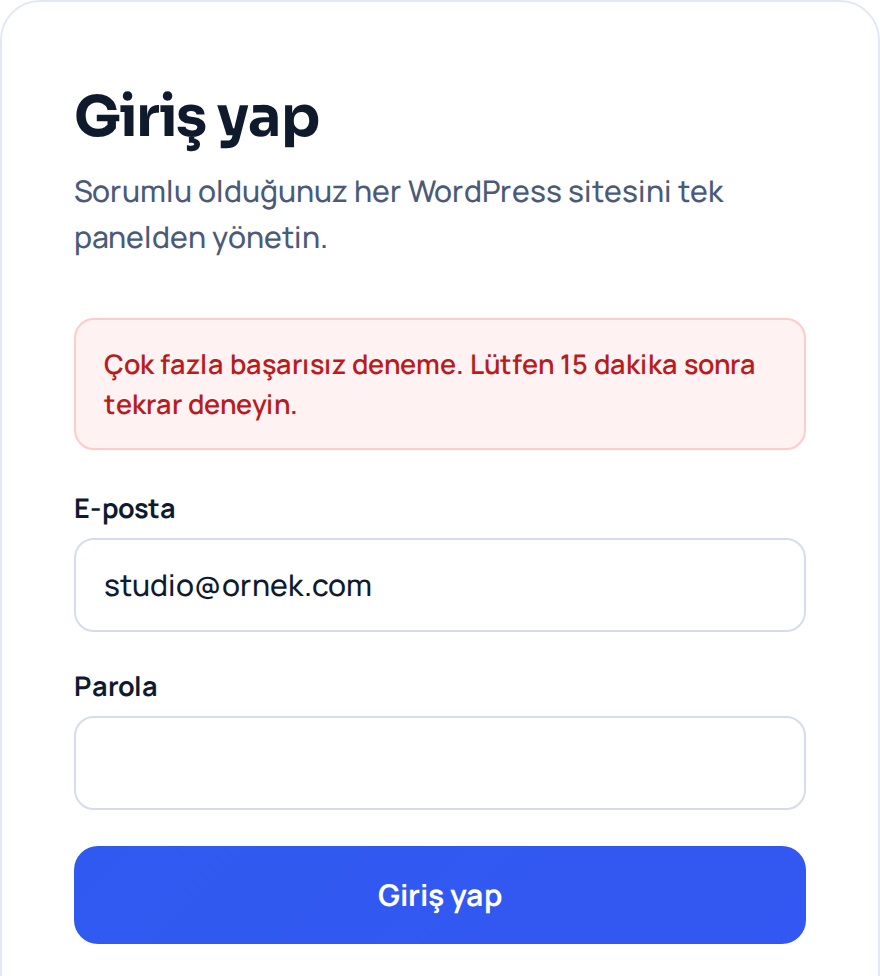
Kilitlenen bir hesap 15 dakika dolduğunda kendiliğinden açılır; sıfırlanacak bir şey yoktur ve destekle iletişime geçmeniz gerekmez.
Parola sıfırlama bağlantıları
Sıfırlama bağlantısı bir saat geçerlidir ve bir kez kullanılabilir. Kullanmak onu geçersiz kılar, yeni bir bağlantı istemek de bir öncekini geçersiz kılar. İstemediğiniz hâlde bir sıfırlama e-postası geldiyse, güvenli davranış onu yok saymaktır: kullanılmayan bir bağlantı kendi kendine geçerliliğini yitirir ve isteğin kendisi hesabınızda hiçbir şeyi değiştirmez.
Oturumlar ve çerezler
Giriş yaptıktan sonra tarayıcınız 24 saat geçerli, imzalı bir oturum jetonu tutar. Onu taşıyan çerez Secure (yalnızca HTTPS üzerinden gönderilir), HttpOnly (JavaScript tarafından okunamaz) ve SameSite=Lax olarak işaretlenir. Çıkış yapmak oturumu anında sonlandırır.
İki adımlı doğrulama var ve 2 Ekim 2026 tarihinden itibaren her hesapta zorunlu olacak. Kimlik doğrulayıcı uygulama, e-postayla gelen kod ya da passkey seçeneklerinden birini kullanabilirsiniz; hangisini seçerseniz seçin WP Safer size ayrıca güvenli bir yerde saklayacağınız kurtarma kodları verir. Güvenilir olarak işaretlediğiniz bir tarayıcıda ikinci adım 30 gün boyunca tekrar sorulmaz.
WP Safer desteği neyi görebilir
Destek ekibi hesabınızı müşteri olarak gir modunda açabilir — bu mod, sizden parolanızı istemek ya da parolanızı sıfırlamak yerine, sorun bildirdiğiniz ekranı yeniden üretmek için kullanılır. Sabit kurallarla çalışır:
- Sıradan giriş yolunu kullanır; hesaplara açılan ayrı bir arka kapı yoktur.
- Böyle her oturumun hem başlangıcı hem bitişi, kimin hangi hesap için yaptığıyla birlikte yönetici işlem günlüğümüze kaydedilir.
- Oturum boyunca her ekranda bir uyarı şeridi gösterilir; böylece bunu yapan kişi kimin hesabına baktığını unutamaz.
- Yönetici hesapları bu yolla açılamaz, dolayısıyla mod daha fazla yetkiye tırmanmak için kullanılamaz.

Bu moddan bağımsız olarak, hesabınızın tuttuğu veriler — site listeniz, eklenti ve tema envanteri, yedek adları ve boyutları, çalışma süresi geçmişi — bizim sunucularımızdadır ve hizmeti işleten kişiler tarafından erişilebilirdir. Yedek arşivleri Yedekleriniz nerede saklanıyor makalesinde ele alınıyor: bir yönetici hesabından yapılan dahil, her indirme günlüğe yazılır.
Ajanslar için iyi uygulamalar
- Hesap için müşterinin değil, kendi kontrolünüzdeki bir adresi kullanın — parola sıfırlamaları ve faturalandırma oraya gider.
- Site anahtarının bağlı bir siteye yönetici düzeyinde erişim verdiğini unutmayın. Bir müşteri ilişkisi bittiğinde siteyi panelden kaldırın ve anahtarı sitenin kendisinde değiştirin (bkz. WP Safer sitenize nasıl ulaşıyor).
- Bağlı sitelerdeki WP Safer eklentisini güncel tutun; orada anlatılan istek kontrollerini uygulayan bileşen odur.