İçeriğe atla

Wordfence

Wordfence

Üç Aylık WordPress Tehdit İstihbaratı Raporu – 2026 2. Çeyrek

Wordfence'in 2026 2. Çeyrek tehdit istihbaratı raporu; 2.073 yayınlanan WordPress güvenlik açığını, 182 yüksek tehditli güvenlik açığını, 10,4 milyar engellenen WAF saldırısını, 18,2 milyar engellenen kaba kuvvet (brute force) saldırısını ve 573K enfekte siteyi kapsıyor; ayrıca güvenlik açığı sınıflarındaki, saldırgan etkinliğindeki ve zararlı yazılımdaki eğilimlere de yer veriyor.

kaynak: Wordfence

Wordfence

Wordfence Bug Bounty Programı Aylık Raporu – Haziran 2026

Haziran 2026'da, Wordfence Bug Bounty Programı, WordPress ekosisteminin genel güvenlik duruşunu iyileştirmeye çalışan büyüyen güvenlik araştırmacıları topluluğumuzdan 1066 güvenlik açığı bildirimi aldı. Bu bildirimler Wordfence Threat Intelligence ekibi tarafından incelenir, önceliklendirilir ve işlenir; doğrulanan güvenlik açıkları genellikle Wordfence Vulnerability ...Devamını okuyun

kaynak: Wordfence

Wordfence

Wordfence Hata Ödül Programı Aylık Raporu – Mayıs 2026

Mayıs 2026'da, Wordfence Hata Ödül Programı, WordPress ekosisteminin genel güvenlik duruşunu iyileştirmek için çalışan büyüyen güvenlik araştırmacıları topluluğumuzdan 1095 güvenlik açığı bildirimi aldı. Bu bildirimler Wordfence Tehdit İstihbaratı ekibi tarafından incelenir, önceliklendirilir ve işlenir; doğrulanan güvenlik açıkları genellikle Wordfence Güvenlik Açığı Yönetim Portalı üzerinden satıcılara sorumlu bir şekilde bildirilir ...Devamını Oku

kaynak: Wordfence

Wordfence

Wordfence Argus, The Events Calendar Eklentisinde Uzaktan Kod Çalıştırmaya Yol Açan İki Kritik Kimlik Doğrulamasız Güvenlik Açığı Zinciri Tespit Etti

21 ve 22 Ağustos 2026'da, Wordfence Tehdit İstihbaratı ekibi tarafından oluşturulan Wordfence Argus, 600.000'den fazla web sitesinde aktif olan bir WordPress eklentisi olan The Events Calendar'da iki bağımsız kritik güvenlik açığı zinciri tespit etti. Her iki zincir de eklentinin widget oluşturma hattında başlıyor ve sonuçta iki ayrı yöntemle kimlik doğrulaması olmadan Uzaktan Kod Çalıştırmaya yol açabiliyor.

kaynak: Wordfence

Wordfence

Saldırganlar WooCommerce Wholesale Lead Capture Eklentisindeki Kritik Güvenlik Açığını Aktif Olarak İstismar Ediyor

20 Şubat 2026'da, tahmini 6.000 aktif kurulumu bulunan premium bir WordPress eklentisi olan WooCommerce Wholesale Lead Capture'da kritik bir Kimlik Doğrulamasız Keyfi Dosya Yükleme güvenlik açığı kamuya açıklandı. Bu güvenlik açığı, kimlik doğrulaması yapmamış saldırganlar tarafından PHP arka kapıları dahil keyfi dosyalar yüklemek ve uzaktan kod çalıştırma elde etmek için kullanılabilir.

kaynak: Wordfence

Wordfence

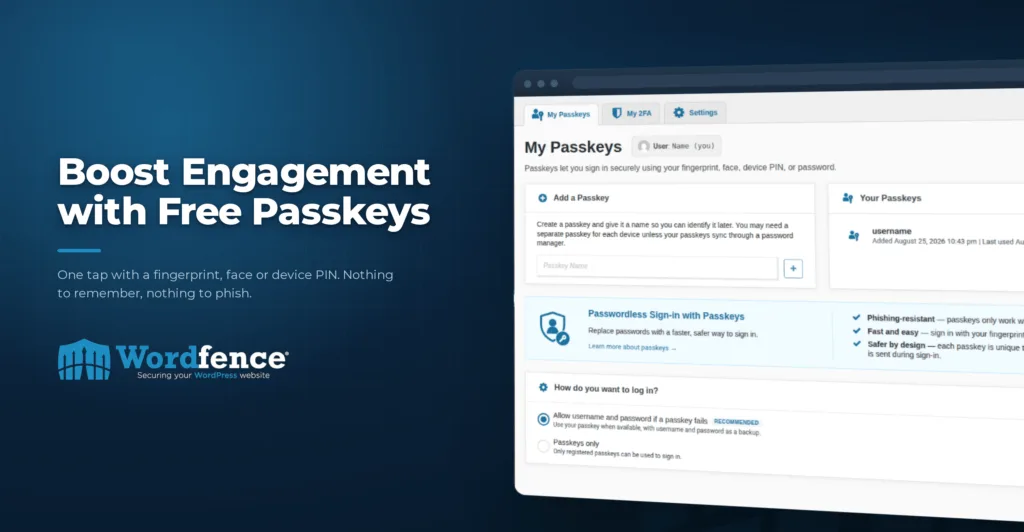
Wordfence'in Ücretsiz Passkey Özelliğiyle Etkileşimi Artırın

Wordfence 9, passkey desteği sunuyor ve passkeyler; kullanıcılarınızın parolalarını hatırlamak ya da bir parola yöneticisinden alıp kopyala-yapıştır yapmak zorunda kalmadan giriş yapmasını sağlayarak büyük bir sürtünme azalması sağlıyor.

kaynak: Wordfence

Ayda bir iki kez WordPress bakım notları

Birden fazla WordPress sitesine bakan kişiler için yedekleme, güvenlik ve güncelleme pratikleri. Satış maili yok, tek tıkla çıkabilirsiniz.

Önce size bir onay maili gönderiyoruz. Adresiniz yalnızca bu bülten için kullanılır — bkz. gizlilik politikası.